



हैकर्स चुरा रहे पासवर्ड, MFA का सुरक्षा चक्र रखेगा पैसे सेफ
2025 में साइबर अपराध 24% बढ़े, 22,495 करोड़ का नुकसान। जानें MFA कैसे पासवर्ड चोरी से बचाता है और आपके बैंक अकाउंट को सुरक्षित रखता है।

टेक्नोलॉजी डेस्क, नई दिल्ली। मोबाइल बैंकिंग, ई-कॉमर्स, यूपीआई और ऑनलाइन निवेश की दुनिया ने जीवन को आसान बना दिया है। लेकिन इसी आसानी के साथ हर भारतीय का डिजिटल फुटप्रिंट भी बढ़ गया है। यही बढ़ता डिजिटल फुटप्रिंट साइबर अपराधियों के लिए सुनहरा मौका बन गया है। गृह मंत्रालय के आंकड़ों के अनुसार 2025 में साइबर अपराधों में 24 प्रतिशत की वृद्धि हुई और भारतीयों को 22,495 करोड़ रुपये का आर्थिक नुकसान उठाना पड़ा। सबसे चिंता की बात यह है कि शिक्षित, जागरूक और कामकाजी वर्ग भी इन स्कैम का शिकार हो रहा है।
कल्पना कीजिए, एक सुबह आप उठते हैं और पाते हैं कि किसी ने आपके ईमेल, सोशल मीडिया या बैंक अकाउंट में घुसपैठ कर ली है। आपने मजबूत पासवर्ड बनाया था, कभी किसी से शेयर नहीं किया। फिर भी हैकर कैसे कामयाब हो गया? जवाब फिशिंग, डेटा सेंधमारी या सिम स्वैप जैसे तरीकों में छिपा है। आज की हकीकत यह है कि सिर्फ एक मजबूत पासवर्ड अब पर्याप्त नहीं बचा। डिजिटल खातों को सुरक्षित रखने के लिए आधुनिक सुरक्षा उपायों की जरूरत है और इन्हीं में सबसे प्रभावी है मल्टी-फैक्टर ऑथेंटिकेशन यानी एमएफए।
साइबर अपराध की बढ़ती लहर और भारत की हकीकत
2025 में राष्ट्रीय साइबर अपराध रिपोर्टिंग पोर्टल पर 28.15 लाख मामले दर्ज हुए, जो 2024 के 22.68 लाख से करीब 24 प्रतिशत ज्यादा थे। हालांकि कुल वित्तीय नुकसान थोड़ा घटकर 22,495 करोड़ रुपये रह गया, लेकिन निवेश घोटालों ने अकेले 76 प्रतिशत नुकसान का हिसाब दिया। पोंजी स्कीम, नकली स्टॉक ट्रेडिंग और क्रिप्टो स्कैम लोगों को आसान कमाई का लालच देकर फंसा रहे हैं। डिजिटल अरेस्ट और सेक्सटॉर्शन जैसे मनोवैज्ञानिक अपराध भी तेजी से बढ़े हैं।
बैंक और पुलिस के रियल-टाइम हस्तक्षेप से कई बार पैसे फ्रीज हो जाते हैं, लेकिन नुकसान का पैमाना अभी भी बहुत बड़ा है। भारतीय रिजर्व बैंक ने अप्रैल 2026 से डिजिटल भुगतान के लिए मजबूत दो-कारक प्रमाणीकरण अनिवार्य कर दिया है। एसएमएस ओटीपी अब पर्याप्त नहीं माना जा रहा क्योंकि सिम स्वैप और फिशिंग से इसे आसानी से चुराया जा सकता है।
एमएफए क्या है और यह कैसे काम करता है?
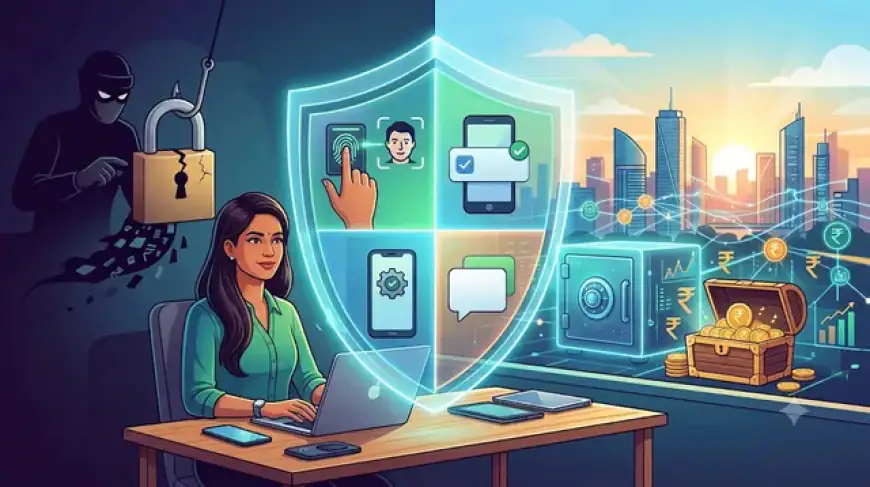
मल्टी-फैक्टर ऑथेंटिकेशन यानी एमएफए सुरक्षा की वह परत है जो पासवर्ड के अलावा एक या अधिक अतिरिक्त प्रमाण मांगती है। यह तीन मुख्य श्रेणियों पर आधारित होती है। पहला- कुछ ऐसा जो आप जानते हैं (पासवर्ड या पिन)। दूसरा- कुछ ऐसा जो आपके पास है (मोबाइल फोन, हार्डवेयर की या ऑथेंटिकेटर ऐप)। तीसरा- कुछ ऐसा जो आप हैं (फिंगरप्रिंट, फेस आईडी या आयरिस स्कैन)।
क्या आप व्हाट्सऐप पर न्यूज़ अपडेट पाना चाहते हैं?
व्हाट्सऐप पर ताज़ा और भरोसेमंद न्यूज़ अपडेट तुरंत पाएं। अभी जुड़ें और हर खबर सबसे पहले पढ़ें।
Chat on WhatsAppजब कोई हैकर आपका पासवर्ड चुरा भी ले, तो उसके पास दूसरा कारक नहीं होगा। उदाहरण के लिए, अगर आपने बैंक ऐप पर एमएफए चालू किया है तो लॉगिन के समय पासवर्ड के अलावा आपके फोन पर आने वाला ओटीपी या ऑथेंटिकेटर ऐप का कोड भी चाहिए होगा। बिना इसके खाते में घुसपैठ असंभव हो जाती है।
सर्वोत्तम विकल्प ऑथेंटिकेटर ऐप जैसे गूगल ऑथेंटिकेटर, माइक्रोसॉफ्ट ऑथेंटिकेटर या हार्डवेयर सिक्योरिटी की (यूट्यूब की) माने जाते हैं। एसएमएस ओटीपी तुलना में कमजोर है क्योंकि सिम स्वैप अटैक से इसे इंटरसेप्ट किया जा सकता है। पासकी जैसी नई तकनीकें भी तेजी से लोकप्रिय हो रही हैं जो फिशिंग रेसिस्टेंट होती हैं।
पासवर्ड चोरी के आम तरीके और उनसे बचाव
हैकर्स फिशिंग ईमेल, नकली वेबसाइट, मैलवेयर और सोशल इंजीनियरिंग का इस्तेमाल करते हैं। एक आम तरीका है कि आपको बैंक या सरकारी एजेंसी का नकली मैसेज आता है जिसमें लिंक क्लिक करने को कहा जाता है। लिंक पर क्लिक करते ही आपका पासवर्ड चोरी हो जाता है। डेटा ब्रीच में लीक हुए पासवर्ड भी डार्क वेब पर बिकते हैं।
एमएफए इन सभी हमलों के खिलाफ मजबूत ढाल का काम करता है। अगर पासवर्ड लीक भी हो जाए तो दूसरा कारक बाधा बन जाता है। विशेषज्ञ सलाह देते हैं कि ईमेल, बैंकिंग, सोशल मीडिया, यूपीआई ऐप और क्लाउड स्टोरेज जैसे सभी महत्वपूर्ण खातों पर एमएफए अनिवार्य रूप से चालू करें। अनजान लॉगिन अनुरोधों को कभी मंजूर न करें। अगर बिना आपके प्रयास के एमएफए प्रॉम्प्ट आए तो तुरंत पासवर्ड बदलें और हालिया गतिविधि जांचें।
आरबीआई और सरकारी दिशा-निर्देश
भारतीय रिजर्व बैंक ने डिजिटल भुगतान लेनदेन के लिए नए प्रमाणीकरण तंत्र जारी किए हैं। अप्रैल 2026 से हर डिजिटल भुगतान में कम से कम दो स्वतंत्र कारक अनिवार्य हैं, जिनमें से एक डायनामिक होना चाहिए। एसएमएस ओटीपी से आगे बढ़कर ऑथेंटिकेटर ऐप, बायोमेट्रिक और हार्डवेयर आधारित तरीकों को बढ़ावा दिया जा रहा है। सीईआरटी-इन भी नियमित रूप से एमएफए अपनाने की सलाह दे रहा है। राष्ट्रीय साइबर सुरक्षा जागरूकता माह के दौरान भी एमएफए को प्रमुखता दी जा रही है।
सरकार के आई4सी और सिटीजन फाइनेंशियल साइबर फ्रॉड रिपोर्टिंग सिस्टम ने हजारों करोड़ रुपये के फ्रॉड को रोका है। फिर भी व्यक्तिगत स्तर पर सतर्कता सबसे महत्वपूर्ण है।
सावधान! पासवर्ड चुरा रहे हैं हैकर्स, जानिए क्या है MFA का वो 'सुरक्षा चक्र' जो रखेगा आपके पैसे सेफ #TechNews https://t.co/F6wBPHgaRu — Dainik Jagran (@JagranNews) October 21, 2026
एमएफए अपनाने के व्यावहारिक कदम
सबसे पहले अपने बैंक ऐप, ईमेल और सोशल मीडिया खातों की सिक्योरिटी सेटिंग्स खोलें। जहां एमएफए या टू-फैक्टर ऑथेंटिकेशन का विकल्प हो, उसे चालू करें। ऑथेंटिकेटर ऐप डाउनलोड करें और क्यूआर कोड स्कैन करके जोड़ें। रिकवरी कोड्स को सुरक्षित जगह पर लिखकर रखें। हार्डवेयर सिक्योरिटी की का इस्तेमाल उच्च मूल्य वाले खातों के लिए करें। नियमित रूप से पासवर्ड बदलें और उन्हें पासवर्ड मैनेजर में स्टोर करें।
कभी भी ओटीपी या एमएफए कोड किसी से साझा न करें। फोन पर अनजान ऐप इंस्टॉल न करें। पब्लिक वाई-फाई पर बैंकिंग न करें। ये छोटे-छोटे कदम बड़े नुकसान से बचा सकते हैं।
निष्कर्ष: डिजिटल युग में सिर्फ पासवर्ड पर निर्भर रहना जोखिम भरा है। एमएफए वह सुरक्षा चक्र है जो हैकर्स के खिलाफ आपकी सबसे मजबूत ढाल बन सकता है। आज ही अपने महत्वपूर्ण खातों पर इसे चालू करें और अपने पैसे तथा व्यक्तिगत जानकारी को सुरक्षित रखें। जागरूकता और सही तकनीक का संयोजन ही साइबर अपराधों से लड़ने का सबसे प्रभावी तरीका है।
Frequently Asked Questions 5